Come collegare un LLM a gestionale, CRM e database aziendali in modo sicuro
Perché integrare un LLM con i sistemi aziendali
Collegare un modello linguistico ai sistemi informativi di un’impresa non significa solo “aggiungere un chatbot”. Significa trasformare un LLM per aziende in un’interfaccia intelligente capace di leggere, sintetizzare e supportare processi reali: richieste commerciali, assistenza clienti, analisi documentale, ricerca su database e operazioni ripetitive su gestionale o CRM.
Il valore arriva quando il modello non lavora in astratto, ma dialoga con fonti dati operative e produce risposte utili, contestualizzate e aggiornate. Il punto critico, però, è farlo senza esporre dati sensibili, senza creare accessi incontrollati e senza introdurre rischi di conformità o perdita di governance.
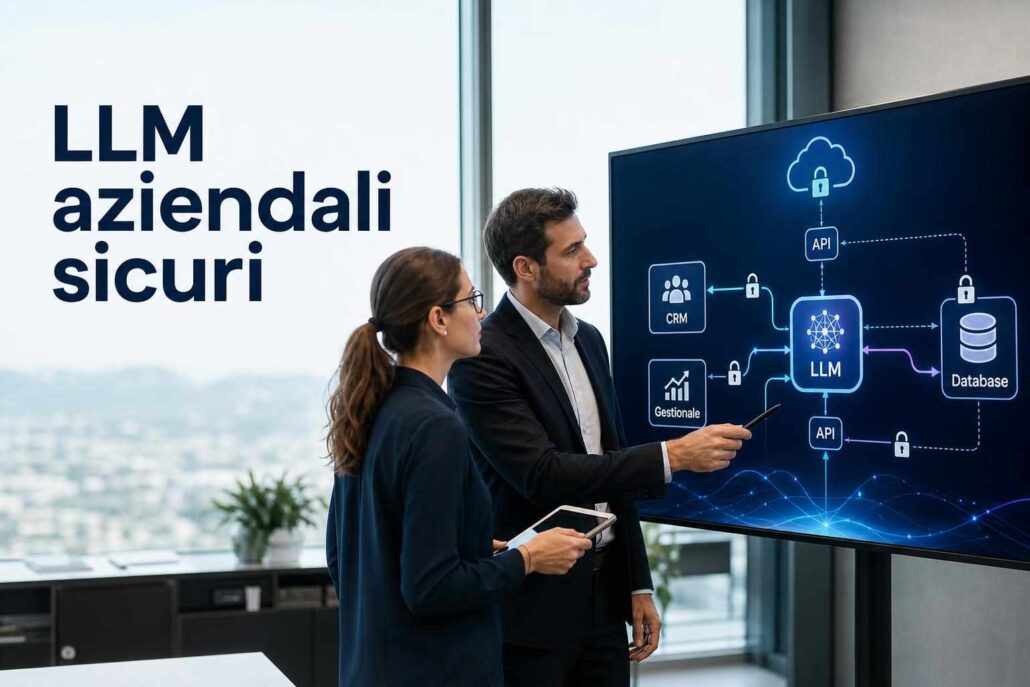
Le architetture più sicure per connettere un LLM
La regola di base è semplice: il LLM non dovrebbe avere accesso diretto e indiscriminato ai sistemi core. Serve un livello intermedio, fatto di servizi, API e regole di autorizzazione, che filtri ciò che il modello può vedere e ciò che può fare.
1. Approccio API-first
La soluzione più robusta consiste nel far interagire il modello con API esposte dai sistemi aziendali. In questo modo il LLM non “entra” nel database, ma invoca funzioni precise, come:
- recupero di un cliente dal CRM;
- consultazione ordini dal gestionale;
- estrazione di documenti o ticket;
- aggiornamento di campi autorizzati;
- ricerca di dati aggregati o già normalizzati.
Questo modello riduce il rischio di query arbitrarie, limita il perimetro di accesso e rende più semplice tracciare ogni operazione.
2. Retrieval-Augmented Generation (RAG)
Per rispondere a domande su policy, documenti interni, schede prodotto o procedure, il pattern RAG è spesso la scelta migliore. Il LLM non deve “ricordare” i contenuti: li recupera da una base documentale indicizzata, li legge e poi genera la risposta.
Vantaggi principali:
- risposte più aggiornate;
- minore rischio di allucinazioni;
- maggiore controllo sulle fonti;
- possibilità di citare documenti e versioni.
3. Middleware o orchestration layer
In ambienti più complessi, è utile introdurre un layer di orchestrazione tra LLM e sistemi aziendali. Questo strato governa:
- autenticazione e autorizzazione;
- mascheramento dei dati;
- validazione delle richieste;
- logging e audit;
- rate limiting e policy di sicurezza.
È la scelta ideale quando il LLM deve servire più reparti e più sorgenti dati con regole differenti.
Come collegare il LLM a gestionale, CRM e database
La connessione va progettata in base al tipo di dato e all’azione richiesta. Non tutti i sistemi devono essere esposti nello stesso modo, e non tutte le informazioni devono essere accessibili allo stesso livello.
Gestionale aziendale
Nel gestionale, il LLM può supportare attività come la ricerca di fatture, la verifica dello stato ordini, la consultazione anagrafiche o la compilazione assistita di pratiche. Le integrazioni più sicure usano endpoint specifici e permessi granulari, evitando accessi diretti alle tabelle.
Buone pratiche:
- esporre solo campi necessari al caso d’uso;
- separare lettura e scrittura;
- confermare sempre le azioni sensibili;
- registrare chi ha richiesto cosa e quando.
CRM
Il CRM è spesso il primo sistema da integrare con un LLM per aziende, perché contiene informazioni commerciali, storico contatti, pipeline e interazioni con i clienti. Il modello può aiutare i team sales e customer care a sintetizzare le conversazioni, proporre next step, preparare email e recuperare velocemente il contesto di un lead.
Attenzione però a:
- evitare la visualizzazione di dati non pertinenti al ruolo;
- non consentire aggiornamenti automatici senza revisione;
- filtrare dati personali e informazioni contrattuali;
- gestire il consenso e le basi giuridiche quando necessario.
Database aziendali
Il collegamento diretto ai database richiede il massimo livello di cautela. In generale, non è consigliabile lasciare che il modello generi query libere su un database produttivo. Più sicuro è passare da viste dedicate, stored procedure controllate o API di servizio.
Le opzioni più affidabili sono:
- query predefinite parametrizzate;
- viste read-only per il reporting;
- strati semantici che traducono il linguaggio naturale in operazioni consentite;
- ambienti replica o sandbox per test e prototipi.
Principi di sicurezza da applicare sempre
La sicurezza non va aggiunta dopo: deve essere parte dell’architettura. Un’implementazione di LLM per aziende davvero solida integra controlli tecnici, processi e governance.
Minimizzazione dei dati
Il modello deve ricevere solo i dati strettamente necessari. Questo principio riduce l’esposizione di informazioni personali, segreti industriali e dati finanziari. Quando possibile, usa identificativi pseudonimizzati o aggregazioni invece dei record completi.
Controllo degli accessi
Ogni chiamata del LLM deve ereditare o verificare il ruolo dell’utente finale. Se un impiegato non può vedere un dato nel CRM, nemmeno il modello deve poterlo recuperare per suo conto. L’accesso deve essere coerente con il principio del least privilege.
Cifratura e segreti
Usa cifratura in transito e a riposo, gestione sicura delle chiavi e vault per le credenziali. Le API key del modello, i token di accesso e le credenziali dei connettori non devono mai essere inseriti nel codice sorgente o nei prompt.
Audit trail completo
Ogni richiesta dovrebbe generare log leggibili e immutabili: utente, orario, fonte interrogata, dato restituito, azione eseguita e motivazione. Questo è fondamentale per controlli interni, troubleshooting e verifiche di compliance.
Protezione contro prompt injection e data leakage
Quando il LLM legge contenuti esterni o documenti interni, può essere esposto a prompt injection. Per difendersi:
- separa i prompt di sistema dai contenuti recuperati;
- filtra istruzioni presenti nei documenti;
- limita gli strumenti disponibili al modello;
- valida sempre l’output prima di eseguire azioni.
Workflow sicuro: come deve funzionare una richiesta
Un flusso sicuro può essere riassunto in pochi passaggi:
- l’utente formula una richiesta in linguaggio naturale;
- il middleware identifica il ruolo e il contesto;
- il sistema verifica quali fonti sono consultabili;
- il LLM riceve solo i dati autorizzati;
- la risposta viene controllata prima della consegna;
- l’operazione viene registrata nei log di audit.
Se la richiesta implica un’azione, come aggiornare un record o inviare una comunicazione, è consigliabile introdurre una conferma esplicita da parte dell’utente o un doppio controllo per le attività ad alto impatto.
Casi d’uso concreti per le imprese
Un’integrazione ben progettata può accelerare diversi processi aziendali. Alcuni esempi:
- assistenza interna ai dipendenti su policy e procedure;
- ricerca rapida su clienti, contratti e opportunità nel CRM;
- supporto al customer service con risposte basate su knowledge base;
- compilazione assistita di documenti e report;
- analisi sintetica di ticket, ordini e indicatori operativi.
Per una panoramica più ampia sugli impieghi strategici dell’AI nei processi, può essere utile anche consultare Intelligenza artificiale per aziende: 10 applicazioni reali nei processi aziendali.
Governance, conformità e responsabilità
Quando un LLM interagisce con dati aziendali, la domanda non è solo “funziona?”, ma anche “chi è responsabile?”, “quali dati usa?” e “come dimostriamo di averlo controllato?”. La governance deve definire ruoli, policy, ciclo di vita delle fonti, revisione dei prompt e criteri di accettazione dei risultati.
Se il sistema tratta dati personali, è necessario coinvolgere legal, security e IT fin dalle prime fasi. In alcuni contesti, una valutazione d’impatto e una revisione delle misure tecniche diventano passaggi essenziali.
Le stesse logiche di controllo e tracciabilità sono importanti anche in aree delicate come il Whistleblowing: guida aziendale e come essere davvero a norma., dove riservatezza, accesso limitato e gestione corretta delle informazioni sono fondamentali.
Checklist pratica prima del go-live
- Il LLM accede solo tramite API o layer intermedi controllati?
- Le autorizzazioni sono allineate ai ruoli aziendali?
- I dati sensibili sono minimizzati o mascherati?
- Esiste un audit log completo delle richieste e delle azioni?
- Le risposte del modello vengono validate prima di eseguire operazioni?
- È previsto un processo di revisione periodica di prompt, fonti e connettori?
- Ci sono test specifici contro prompt injection e leakage?
Come partire in modo realistico
Il modo migliore per introdurre un LLM per aziende è cominciare da un caso d’uso a basso rischio e ad alto valore, ad esempio la ricerca nella knowledge base o la sintesi dei ticket. Una volta validati sicurezza, qualità e adozione, si può estendere l’integrazione a CRM, gestionale e database con un perimetro sempre più strutturato.
Non serve collegare tutto subito: serve costruire un ecosistema governato, misurabile e scalabile. Solo così il LLM diventa un acceleratore operativo e non un nuovo punto di rischio.
Conclusione
Integrare un modello linguistico con gestionale, CRM e database è una scelta strategica, ma va affrontata con metodo. L’architettura corretta prevede API sicure, accessi granulari, monitoraggio costante, protezione dei dati e responsabilità chiare. In questo modo l’LLM per aziende può davvero migliorare i processi, ridurre tempi operativi e aumentare la qualità del lavoro, senza compromettere sicurezza e controllo.
Quando l’obiettivo è trasformare un prototipo in una soluzione affidabile, la differenza la fanno la progettazione dell’integrazione e la disciplina con cui vengono governati dati, permessi e output del modello.

Lascia un Commento
Vuoi partecipare alla discussione?Fornisci il tuo contributo!